メモリー空間
プレミアム機能
DataRobot's Agentic AI capabilities are a premium feature; contact your DataRobot representative for enablement information.
レジストリのメモリー空間ページは、エージェントアプリケーション向けのメモリー空間を表示および管理するための一元的な場所です。 メモリー空間とは、チャットセッション、イベント、および長期的な意味記憶のための分離境界です。 レジストリからは、自分が作成した、所有している、あるいは他のユーザーから共有されたすべてのメモリー空間を確認できます。
左側のサイドバーにあるレジストリ > メモリーから、そのページにアクセスします。
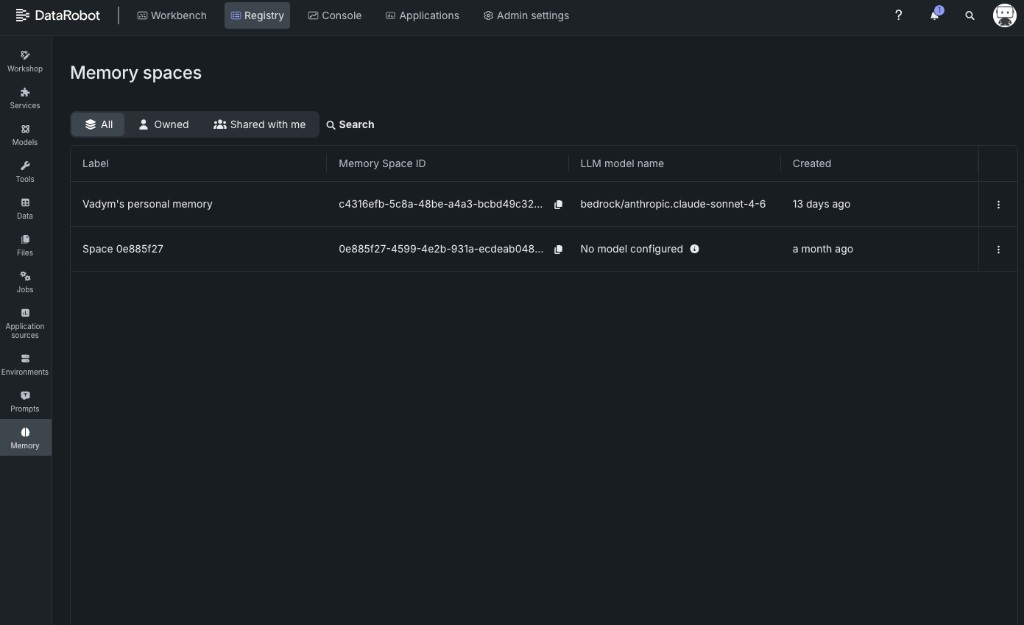
| 列 | 説明 |
|---|---|
| ラベル | メモリー空間に割り当てられた表示名(例:Vadymの個人用メモリーやSpace 0e885f27など)。 |
| メモリー空間ID | メモリー空間の一意の識別子(UUID)。 コピーアイコンをクリックすると、IDがクリップボードにコピーされ、API呼び出しの際に使用できます。 |
| LLMモデル名 | この空間で意味記憶の抽出に使用されるLLM(設定されている場合、たとえばbedrock/anthropic.claude-sonnet-4-6など)。 モデルが設定されていない場合、モデルが設定されていませんと表示されます。 |
| 作成 | メモリー空間が作成された日時を、相対時間として表示します。 |
フィルタータブと検索バーを使用して、メモリー空間のリストを絞り込むことができます。
- すべて:自分が所有しているか自分と共有されているかにかかわらず、アクセスできるすべてのメモリー空間を表示します。
- 所有:自分で作成したメモリー空間だけを表示します。
- 他の人からの共有:他のユーザーから共有されたメモリー空間のみを表示します。
検索フィールドにテキストを入力すると、ラベルまたはメモリー空間IDで絞り込むことができます。 入力すると、表の内容が更新されます。
メモリー空間の作成
本機能の提供について
エージェントメモリーAPIへのアクセスは、デフォルトでは無効になっています。 この機能を有効にする方法については、DataRobotの担当者または管理者にお問い合わせください。
メモリー空間は、REST APIまたはPython APIクライアントを通じてプログラムで作成されます。 エージェントメモリーサービスのドキュメントでメモリー空間の作成を参照してください。
APIを通じて空間を作成する際は、説明(メモリー空間のページではラベルとして表示されます)と、オプションのllm_model_name(LLMモデル名列に表示されます)を設定できます。 LLMモデルの名前が指定されていないメモリー空間は、UIではモデルが設定されていませんと表示されます。
メモリー空間の共有
共有機能により、適切なユーザーロールを持つユーザーがメモリー空間に対する権限を付与できます。 これは、複数のユーザーやチームが同じエージェントメモリーへの読み取りまたは書き込みアクセスを必要とする場合に役立ちます。 たとえば、あるチームがファクトを管理し、別のチームがそのファクトを利用する、サポートアシスタントの共有などが挙げられます。
アクセスレベルと共有
共有できるのは自分のアクセスレベルまでです(たとえば、コンシューマーはエディターのロールを付与できません)。自分よりも高いアクセスレベルを持つコラボレーターのアクセスをダウングレードすることはできません。
メモリー空間を共有するには、行の末尾にあるアクションメニュー を開き、共有()を選択します。
これにより、各コラボレーターとそのロールが一覧表示された共有ダイアログが開きます。
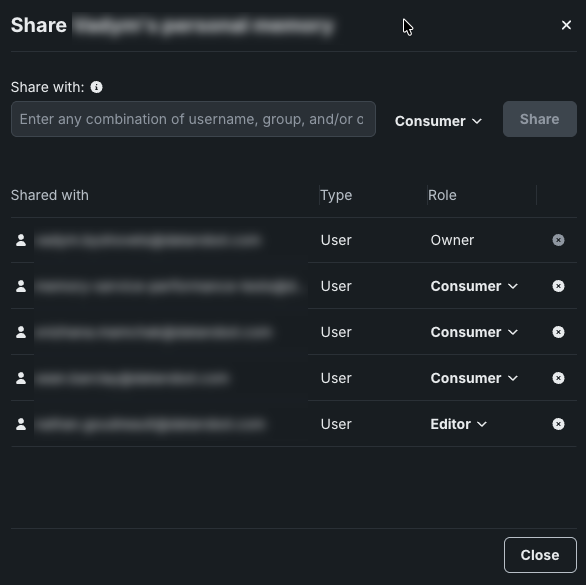
共有時のロール
メモリー空間を共有する際は、以下のロールのいずれかを割り当てます。
| 役割 | アクセス |
|---|---|
| コンシューマー | 読み取り専用。 ユーザーは、レジストリ内のメモリー空間を確認し、UIやAPIを通じて既存のセッション、イベント、および意味記憶を読み取ることができます。 ただし、新しいファクトを挿入したり、イベントを投稿したり、メモリー空間を変更したりすることはできません。 |
| エディター | 読み取りと書き込み。 ユーザーは、メモリー空間を読み取ってメモリーを取り込んだり、イベントを投稿したり、メモリー空間内にセッションを作成したりすることができます。 ただし、オーナーの権限も保有していない限り、メモリー空間を削除したり、共有設定を変更したりすることはできません。 |
| オーナー | 完全な制御権限。 ユーザーは、メモリー空間の読み取り、書き込み、削除、再共有ができ、他者に任意の共有ロールを付与することも可能です。 メモリー空間の作成者には、自動的にオーナーのロールが割り当てられます。 既存のオーナーは、共有ダイアログを通じて、別のコラボレーターにオーナーの権限を付与できます。 |
- 次と共有:フィールドにユーザー名を入力します。
- ドロップダウンからロール(コンシューマー、エディター、またはオーナー)を選択します。
- (オプション)通知を送信とメモを追加を選択すると、メール通知に詳細を含めることができます。
- 共有をクリックします。
- 共有ダイアログで、グループまたは組織タブを選択します。
- 次と共有フィールドにグループ名または組織名を入力します。
- 権限を設定するためのロールを選択します。
- 共有をクリックします。 指定したグループまたは組織のすべてのメンバーとメモリー空間が共有されます。
アクセス権を取り消す
ユーザーのメモリー空間へのアクセス権を取り消すには:
- 該当するメモリー空間の共有ダイアログを開きます。
- アクセス権を取り消したいユーザー、グループ、または組織の行の末尾にある、取り消しアイコン () をクリックします。
アクセス権は直ちに削除されます。 アクセス権が取り消されたユーザーは、そのメモリー空間に対するすべての権限を失い、他の人からの共有に表示されなくなるほか、そのメモリー空間に対してメモリーサービスAPIを呼び出すこともできなくなります。
アクセス権を取り消さずに既存のコラボレーターのロールを変更するには、ロール列のドロップダウンから新しいロールを選択します。
権限とアクセス
メモリー空間へのアクセスは、2つのレベルで制御されます。
-
エージェントメモリーAPIへのアクセス — 管理者が、ユーザープロファイルでエージェントメモリーAPIへのアクセスを有効にする設定を行います。 この設定が有効になっていないと、メモリー空間のページを開いたり、メモリーAPIを呼び出したりすることはできません。 エージェントメモリーAPIへのアクセスを有効にするを参照してください。
-
空間ごとの共有 — メモリー空間のオーナー(または十分な共有権限を持つユーザー)が、共有ダイアログを通じて、特定のユーザー、グループ、または組織に対してコンシューマー、エディター、またはオーナーのアクセス権を付与します。 3つのロールすべてが、ロールのドロップダウンに表示されます。 エディターとオーナーは、メモリーを取り込んだりイベントを投稿したりできます。コンシューマーは読み取り専用です。
APIへのアクセスが有効になっている場合、表示されるのは、自分が所有する、または自分と共有されているメモリー空間のみであり、組織内のすべてのメモリー空間が表示されるわけではありません。 共有空間に取り込むには、その空間のエディターまたはオーナーである必要があります。コンシューマーのみではできません。
共有は各メモリー空間の共有ダイアログで管理されます。 レジストリでの共有の管理を参照してください。
See also
- エージェントメモリーサービス:API連携の手順やクイックスタートのワークフロー。
- ロールと権限:共有時のロールの権限。
- 共有とアクセス制御:APIへのアクセスとプログラムによる共有。