SCIMプロビジョニング
クロスドメインID管理システム(SCIM)は、IDプロバイダー(IdP)を通じて、DataRobotにおけるユーザーのプロビジョニングおよびデプロビジョニングを自動化します。 SCIMを設定すると、IdPがユーザーのライフサイクルイベントを管理するため、組織管理者はDataRobot内で従業員を手動で追加、移動、または削除する必要がなくなります。 IT管理者は、DataRobotと同期されるグループについて引き続き完全な制御権を保持します。ディレクトリ全体ではなく、明示的に選択されたグループのみがプロビジョニングされます。
SCIMを使う理由
- DataRobotにアクセスできるユーザーをリアルタイムで把握できます。
- 入社した新規ユーザーを自動的にプロビジョニングし、退職したユーザーを自動的に削除することで、セキュリティリスクを軽減します。
- 組織の成長に合わせて拡張できます。
- ITチームやセキュリティチームがユーザーアカウントやグループを手動で管理する負担を軽減します。
- プロビジョニングの過剰や不足の可能性を低減します。
SCIMを設定するための基本的なワークフローは以下のとおりです。
認証
SCIMでは、OAuthベアラートークン認証(RFC 6750)が使用されます。 すべてのリクエストに、次のようにSCIM APIキーを含めてください。
Authorization: Bearer <scim-api-key>
SCIMキーを、IdPのSCIMコネクターにAPIトークンまたはベアラートークンとして保存します。
SCIMキーのプロパティ
- SCIMキーには有効期限がありません。
- SCIMキーは組織単位で有効であり、特定の1つの組織に対するSCIM操作の認証を行います。
- このキーにより、すべてのSCIMリソースエンドポイント(
/api/v2/scim/<orgId>/Users、/api/v2/scim/<orgId>/Groupsなど)へのアクセスが可能になります。 - このキーは、SCIM設定エンドポイント(
/api/v2/scim/<orgId>/configuration/)にアクセスできません。このエンドポイントには、標準のDataRobot APIキーによる組織管理者の認証が必要です。
前提条件
SCIMを設定する前に、その組織でSAML SSOを有効にする必要があります。 SSOを設定するには、SAMLシングルサインオンを参照してください。
SSOが設定されていない状態でSCIMを有効にしようとすると、次のようなエラーが返されます。
400 Bad Request: SSO must be enabled for the organization before configuring SCIM
DataRobotの設定
以下のセクションを順に完了してください。
SCIMを有効にして設定する
組織でSCIMを有効にし、設定するには:
- 管理者設定で、組織に移動し、SCIMをクリックします。
-
SCIMを有効にするをオンに切り替えます。

-
次のフィールドを設定します。
フィールド 説明 外部IdPタイプ IDプロバイダー(OktaまたはMicrosoft Entra ID)。 デフォルトのシートライセンス SCIMによってプロビジョニングされた新規ユーザーに自動的に割り当てられるシートライセンスのタイプ。 クラスターに割り当てられたライセンスのみが一覧表示されます。 自動割り当てを無効にするには、このフィールドを空白のままにします。
SCIM APIキーの作成
備考
対象組織のSCIM APIキーを作成できるのは、システム管理者または組織管理者のみです。
SCIM APIキーを作成するには:
-
ユーザー設定 > APIのキーとツールを開きます。 SCIM APIキータブをクリックします。

-
+ 新しいキーを作成をクリックします。 名前と対象組織を入力し、作成をクリックします。

生成されたキーは、IdPのSCIMコネクターにおいてベアラートークンとして使用されます。 DataRobotでは、組織ごとに1つのSCIMキーのみを使用することを推奨しています。
IdPの設定
IdPのSCIMコネクターに以下の情報を指定してください。
| 設定 | 値 |
|---|---|
| SCIMのベースURL | SCIMの設定ページに記載されている統合エンドポイント(https://app.datarobot.com/api/v2/scim/6a2beff693648a4c1f6e2927/)。 |
| 認証タイプ | OAuthベアラートークン |
| ベアラートークン | 組織用に管理者が作成したSCIM APIキー。 |
| SCIMのバージョン | 2.0 |

IdPごとの設定手順については、ご利用のプロバイダーのドキュメントを参照してください。
検証
以下のセクションでは、SCIM連携が正しく設定され、期待どおりに動作しているかどうかをテストします。
SCIM接続の確認
SCIM APIキーを使用して、ServiceProviderConfigディスカバリーエンドポイントを呼び出します。
curl -o /dev/null -s -w "%{http_code}\n" \
  -H "Authorization: Bearer <scim-api-key>" \
  https://<dr-host>/api/v2/scim/<orgId>/ServiceProviderConfig
期待される結果:200
| ステータス | Meaning |
|---|---|
200 |
SCIMもキーも有効です。 |
401 |
SCIMキーが無効か、存在しません。 |
404 |
この組織では、SCIMが有効になっていません。 |
組織の設定を確認する
組織管理者のトークンを使用して、現在のSCIM設定を確認します。
curl -s \
  -H "Authorization: Bearer <org-admin-token>" \
  https://<dr-host>/api/v2/scim/<orgId>/configuration/
応答には以下が含まれている必要があります。
{
  "scimEnabled": true,
  "idpType": "<okta|entra_id>"
}
scimEnabledがfalseの場合、またはidpTypeがnullの場合は、SCIMの有効化に関するセクションに戻ります。
ユーザーのプロビジョニングをテストする
IdPからテストプロビジョニングイベントをトリガーします。 たとえば、OktaまたはEntra IDでSCIMアプリケーションにテストユーザーを割り当てます。 IdPのプロビジョニングログを確認し、イベントが送信され、201 Created応答を受信したことを確認します。
SCIMで管理されているユーザーの非アクティブ化、解放、および削除
IdPは、プロビジョニングするすべてのユーザーのライフサイクルを管理します。 ユーザーがSCIMで管理されている間、管理者はDataRobotでアカウントを有効化、無効化、または削除できません。また、SCIMで管理されているグループにユーザーを追加したり、グループからユーザーを削除したりすることもできません。
IdPがユーザーを非アクティブ化した場合
IdPがユーザーを非アクティブ化した場合(たとえば、ユーザーがOktaのSCIMアプリケーションから割り当て解除された場合)、DataRobotは以下のことを行います。
- アカウントを無効にします。 アカウントは引き続きSCIMによって管理されるため、IdPは後で再アクティブ化することができます。
- ユーザーに割り当てられていたシートライセンスを解放します。 IdPがユーザーを再アクティブ化した場合、シートがまだ利用可能な状態であれば、DataRobotはそのユーザーを復元します。
- ユーザーのグループメンバーシップを維持します。
SCIMの管理からユーザーを解放する
備考
ユーザーを解放できるのは、システム管理者、またはユーザーが所属する組織の組織管理者のみです。 IdP側で、すでにユーザーの非アクティブ化が行われている必要があります。
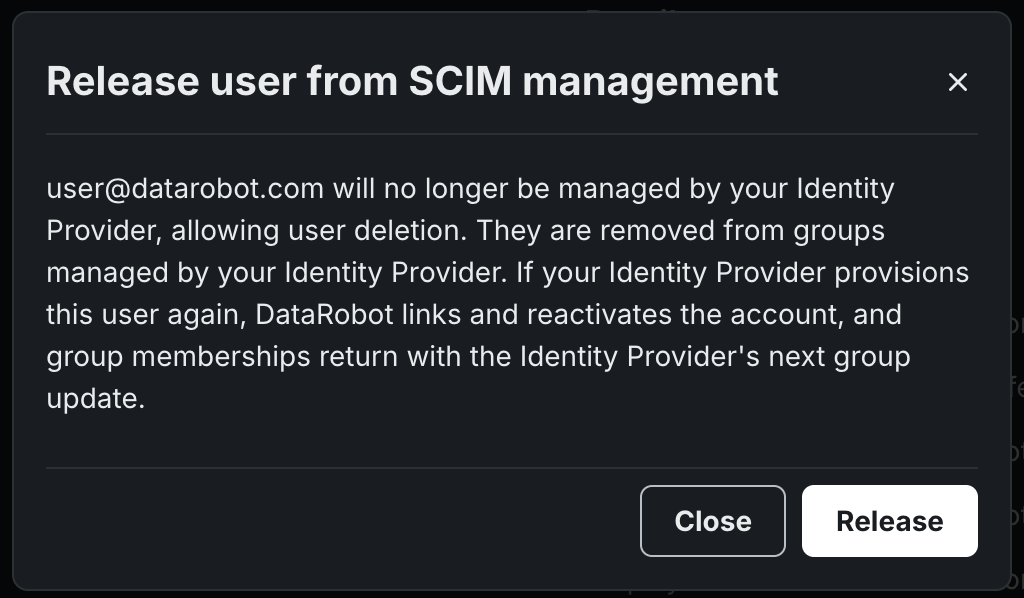
ユーザーを解放すると、そのアカウントがIdPから切り離され、管理者がアカウントを削除できるようになります。 また、解放を行うと以下の処理が行われます。
- 組織のSCIM管理対象グループからユーザーを削除します。
- ユーザーがまだ保有しているシートライセンスを解放します。
- アカウントを無効な状態のまま維持します。
ユーザーを解放するには:
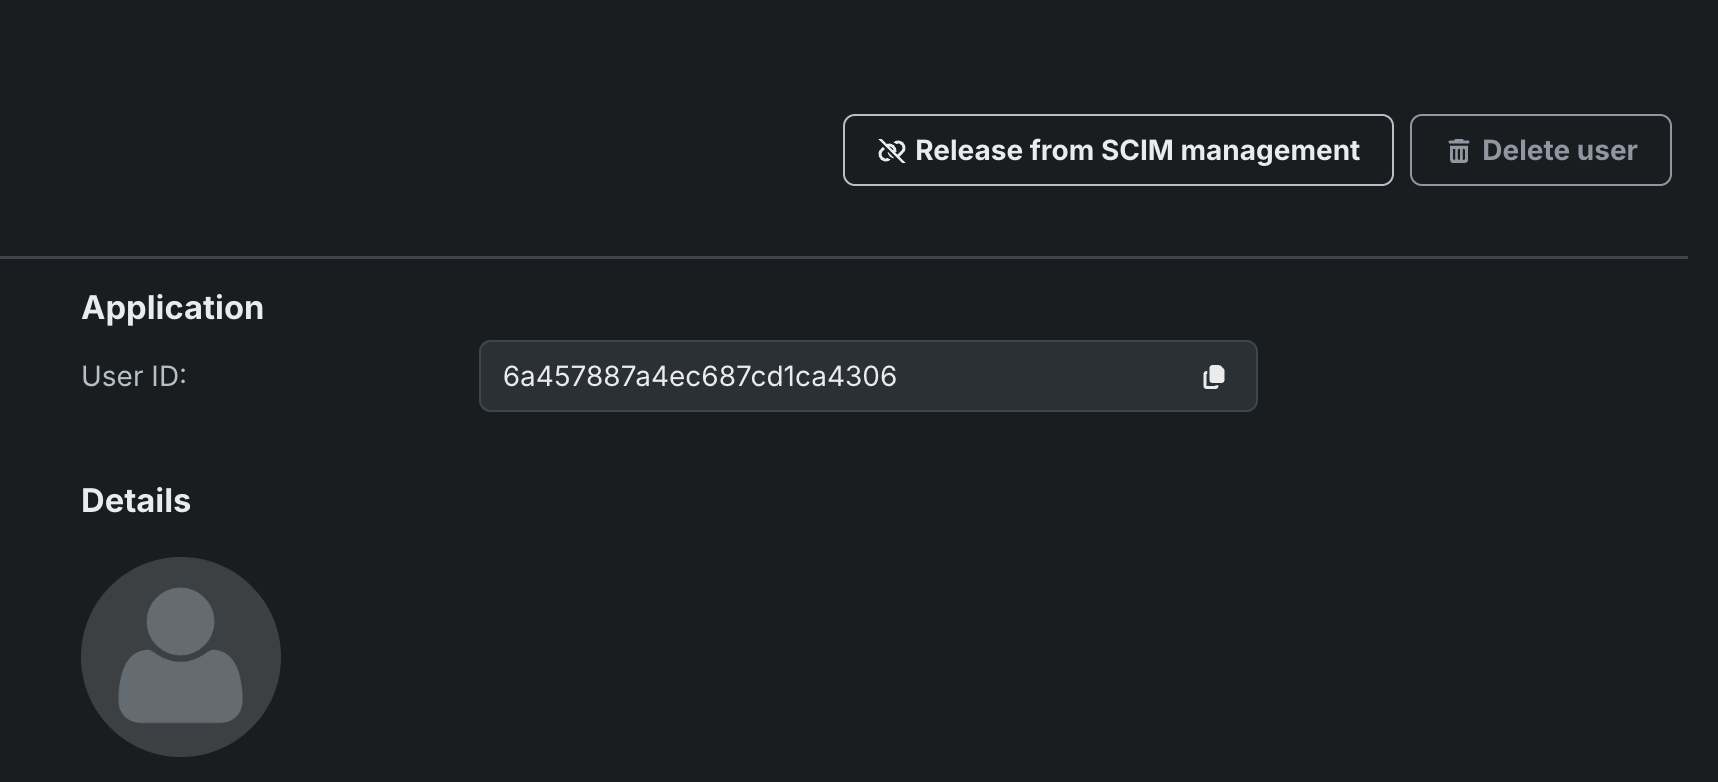
- 管理者設定 > ユーザーで、非アクティブ化されているSCIM管理ユーザーのプロファイルを開きます。
-
SCIM管理から解放をクリックします。 ユーザーがアクティブな場合、この操作は無効です。
-
確認ダイアログでリリースをクリックします。
APIを使用してユーザーを解放するには、システム管理者または組織管理者のAPIキーを使用して、以下のリクエストを送信します。
curl -X PATCH \
  -H "Authorization: Bearer <admin-api-key>" \
  -H "Content-Type: application/json" \
  -d '{"clearScimProvisioning": true}' \
  https://<dr-host>/api/v2/organizations/<orgId>/users/<userId>/
<orgId>を組織のIDに、<userId>を解放するユーザーのIDに置き換えます。
応答ステータスによって結果が示されます。
| ステータス | Meaning |
|---|---|
204 |
ユーザーがSCIMの管理から解放されます。 |
422 |
ユーザーがアクティブであるか、SCIMで管理されていないか、またはリクエストにclearScimProvisioning以外のフィールドが含まれています。 |
IdPが同じユーザーを再度プロビジョニングすると、DataRobotはそのアカウントをIdPに再リンクし、再アクティブ化します。 SCIMで管理されるグループメンバーシップは、IdPからの次回のグループ更新時に復元されます。
解放されたユーザーを削除する
解放されたユーザーのアカウントは、通常の無効化されたアカウントになります。 ユーザープロファイルからユーザーを削除を選択して削除します。 詳細については、アカウントを完全に削除するを参照してください。