9月にリリースされたSaaS機能のお知らせ
2026年9月
このページでは、新たにリリースされ、DataRobotのマルチテナントSaaS AIプラットフォームで利用できる機能についてのお知らせと、追加情報へのリンクを掲載しています。 リリースセンターからは、過去にリリースされた機能のお知らせや、セルフマネージドAIプラットフォームのリリースノートにもアクセスできます。
エージェント型AI
A2Aエージェントカードの公開可視性
エージェントを呼び出す前に、A2AクライアントはウェルノウンURLからエージェントのカードを取得します。 今回、認証されていないクライアントでも、DataRobotエージェントのエンドポイントにある/.well-known/agent-card.jsonにアクセスできるようになりました。 これにより、外部の利用者やパートナーは、APIキーを事前に保有していなくても、そのハンドシェイクを完了できるようになります。 ディスカバリーは、カスタムモデルのデプロイおよびWorkload APIの両方で、既存のエンドポイント構造から提供されます。 匿名の呼び出し元には、エージェントの識別や認証方法を確認するのに十分な情報のみが含まれ、内部の詳細が省略されたカードが提供されます。 同じテナント内の認証済み呼び出し元には、完全な(拡張)カードが提供されます。 別のテナントで認証された呼び出し元については、従来どおり拒否されます。
LLM Gatewayに独自のLLMを導入する
LLM Gatewayは、エンタープライズ管理者が設定したサポート対象のLLMに、ユーザーが簡単にアクセスできるようにするものです。以前は、このGatewayではDataRobotが提供するモデルのみがサポートされていました。 今回のリリースでは、独自のLLMを持ち込み、Gatewayのカタログに登録する機能が導入されました。 これにより、これらのLLMは、標準で提供されるLLMと同じインターフェイスとサポートを利用できるようになります。
エンタープライズ対応のLLM追加の管理は、APIのみの機能です。 ただし、LLMのオンボーディングが完了すると、適切な権限を持つユーザーには、GatewayのUI上にそのモデルが表示され、識別用のバッジが付きます。
ソースコードからワークロードイメージを構築する
DataRobotにソースコードを渡すだけで、プラットフォームがワークロード用のコンテナイメージを構築できるようになりました。ローカルでのdocker build、レジストリへのプッシュ、レジストリの資格情報は不要です。 imageUriを設定する代わりに、コンテナにimageBuildConfigを設定し、codeRefを使用してアップロード済みのカタログスナップショットを指定して、構築をトリガーします。 構築が完了すると、DataRobotが自動的にimageUriをコンテナに書き込みます。
このフローは、タイプがservice、agent、またはmcpのドラフトアーティファクトで動作します。 Dockerfileは、ソースコードと共にアップロードするか(提供済み)、アップロード先のルートディレクトリにあるPython(pyproject.toml + uv.lock)またはNode.js(package.json + package-lock.json)プロジェクトからプラットフォームに生成させるか(生成済み)を選択できます。 生成されたビルドでは、ロックされた依存関係が実行環境のベースイメージにインストールされます。 それ以外の場合(pip、Poetry、Yarn、pnpm、複数言語のリポジトリなど)は、用意されたDockerfileが必要です。
各ステップは独立しています。再構築せずにソースを再アップロードしたり、再デプロイせずに再構築したり、構築済みのイメージを複数のワークロードで再利用したりすることが可能です。
詳細については、ソースコードからイメージを構築するを参照してください。
MCP OAuthがOktaによる検証に対応
DataRobot MCPサーバーは、Oktaとの2段階OAuth検証に対応しました。 プラットフォームゲートウェイは、Oktaによって署名されたJWTが有効であることを確認することで、各リクエストの認証を行います。 MCPビルダーがMCP_ENABLE_OAUTH_CLAIM_VALIDATIONを有効にすると、MCPサーバーは、トークンのオーディエンス(aud)をMCP設定の値と照合して検証し、トークンに必要なスコープがすべて含まれていることを確認することで、ツール呼び出しを承認します。
ツールごとに必要なスコープは、ツールタグまたはツールデコレーターを使用して宣言できます。 オーディエンス文字列が一致しない(末尾のスラッシュの有無を含む)JWT、または必要なスコープが欠落しているJWTは、403エラーで拒否されます。この検証は、On-Behalf-Of(OBO)ユーザーフローとOBO外部アプリケーションフローの両方に適用されます。
セルフマネージド(シングルテナント)クラスターでは、MCPビルダーはMCP_ENABLE_UNAUTHENTICATED_WELL_KNOWN_ROUTEを使用して、認証不要のMCPウェルノウンエンドポイントを利用することも可能です。
Workload APIを使用したMCPサーバーのデプロイ
DataRobot MCPのテンプレートでは、既存のサーバーレスカスタムモデルのデプロイに加えて、プレビューオプションとしてWorkload APIを使用してMCPサーバーをデプロイできるようになりました。 Workload APIによるデプロイでは、DataRobotがMCPサーバーのソースコードからコンテナイメージを自動的に構築するため、ユーザー自身でイメージを構築することなく、テンプレートをカスタマイズしてデプロイできます。
サーバーレスデプロイは引き続きデフォルトです。 代わりにWorkload APIにデプロイするには、.envファイルでENABLE_MCP_ON_WORKLOAD_API=trueを設定し、task deployを実行します。 デプロイする前にtask workload-deployment-flag-checkを実行し、設定によってどのデプロイモードが適用されるかを確認します。 オプション設定では、ワークロードのDockerfileのパス、コンテナポート、レプリカ数、CPU、およびメモリーを制御できます。 デプロイ後、MCPエンドポイントはPulumiスタックの出力から使用可能になり、組織でWorkload APIが有効になっている場合、ワークロードとしてデプロイされたMCPサーバーはMCP UIに表示されます。
詳細については、スタンドアロンMCPサーバーを参照してください。
データ
ドキュメント処理のパフォーマンスと精度が向上
ドキュメントのテキスト抽出(OCR)が、DataRobotの新しいOCRパイプラインにアップグレードされました。これにより、より正確なテキスト抽出が可能となり、OCRジョブを作成する際のデフォルトエンジンになりました。
レジストリとコンソール
レジストリにおけるPythonパイプライン
レジストリのパイプラインタブでは、Pythonパイプラインを有向非循環グラフ(DAG)として作成、実行、およびスケジュール設定することができます。 @dr.taskおよび@dr.pipelineを使用して作業を定義します。DataRobotはタスク呼び出しグラフを解析し、独立したタスクを並列で実行し、タスクごとのステータス、ログ、および結果を記録します。
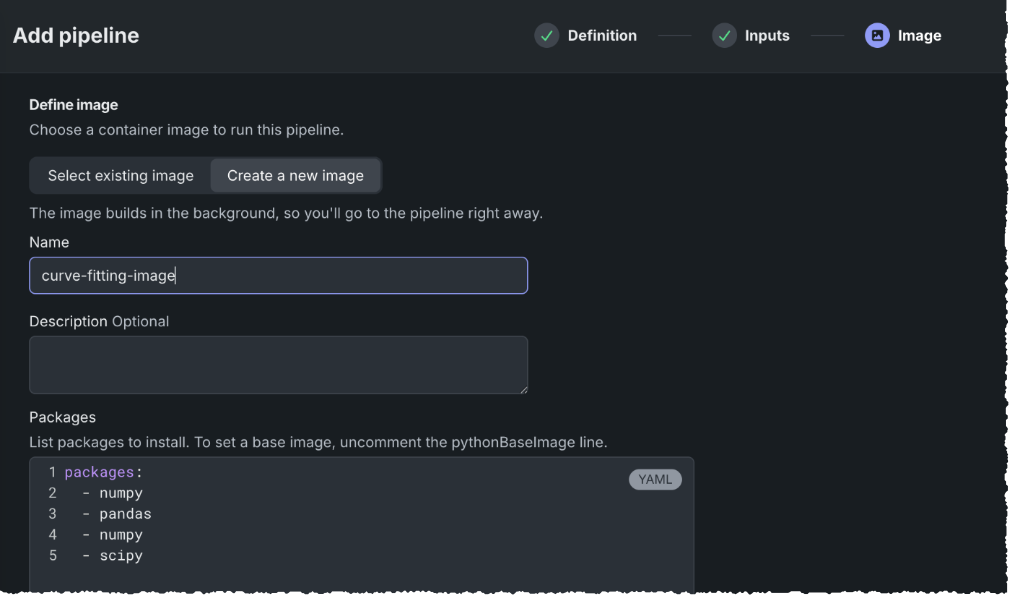
3ステップのウィザードからパイプラインを追加します。Pythonソースをアップロードまたは貼り付け(「定義」)、パイプラインのシグネチャから解析されたパラメーターを設定(「入力」)、再利用可能なコンテナイメージを添付します(「イメージ」)。既存のイメージを選択するか、パイプラインに必要なパッケージを含めて新しいイメージを作成します。 定義フェーズを完了すると、変更可能なドラフトが保存されます。 定期的なスケジュール実行には、ロックされたパイプラインが必要です。ロックとスケジュール設定では、ロジックと環境を固定し、UTC単位で簡易または高度な(cron)実行間隔を設定します。 パイプラインをすぐに実行することも可能です。ロックされると、イメージと入力は変更不可となります。
各パイプラインを開くと、DAG、詳細、実行履歴を表示する対話型のワークフロービューが表示され、タスクレベルのstdout/stderrやダウンロード可能な戻り値を確認できます。 同じ入力に対する別の実行と重複するスケジュールされた実行は拒否されます。 イメージは「イメージ」タブに保存され、再構築したり、パイプライン間で共有したりすることができます。
レジストリでのメモリー空間の管理
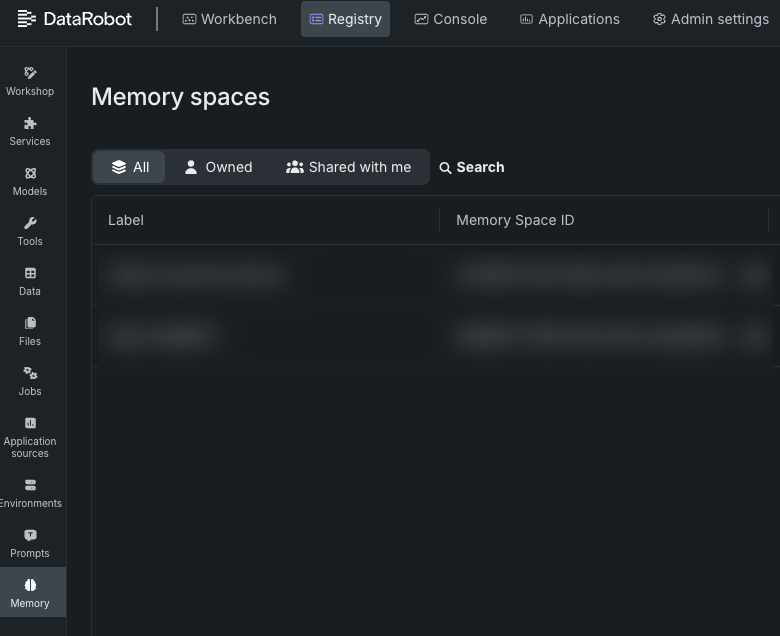
レジストリのメモリー空間タイルは、エージェントアプリケーション向けのメモリー空間を表示および管理するための一元的な場所です。 メモリー空間とは、チャットセッション、イベント、および長期的な意味記憶のための分離境界です。 レジストリ > メモリータイルからは、自身が作成したスペース、所有しているスペース、および他のユーザーから共有されたスペースをすべて確認できます。 リストをすべて、所有、他の人からの共有で絞り込んだり、ラベルやメモリー空間IDで検索したりすることができます。
メモリー空間は、REST APIまたはPythonクライアントを通じて作成されます。 レジストリでは、オーナーおよび共有権限を持つユーザーが、ユーザー、グループ、または組織に対してコンシューマー、エディター、またはオーナーのアクセス権を付与することができます。 コンシューマーは読み取り専用です。エディターはメモリーを取り込んだり、イベントを投稿したり、セッションを作成したりできます。オーナーは、削除や再共有を含む完全な制御権を持っています。 共有は共有ダイアログで管理され、メモリーサービスAPIやPython SDKを通じて公開されることはありません。
ユーザーがページを開いたり、メモリーAPIを呼び出したりするには、管理者がユーザーのプロファイルでエージェントメモリーAPIへのアクセスを有効にするをオンにする必要があります。 このフラグがオンになっていても、表示されるのは自分が所有しているスペース、または共有されたスペースのみであり、組織内のすべてのスペースが表示されるわけではありません。
アプリケーションとデプロイのトレースUIを統合
アプリケーションとデプロイで、同じトレースインターフェイスを共有するようになりました。 デプロイには専用の「トレース」タブがあります。 タイムスタンプ、ステータス、タイプに基づいてトレースを検索・フィルターしたり、統合されたリストとタイムラインでスパンを調査したり、1つのページ上で属性、ログ、入力、出力を確認したりすることができます。
プラットフォーム
ユーザーアクティビティモニターのフィルターおよびエクスポート機能を更新
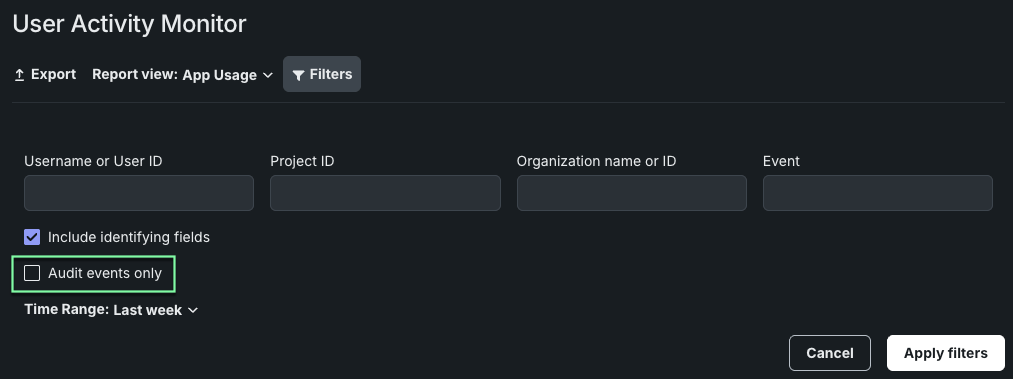
ユーザーアクティビティモニターではフィルターパネルを使用して、ユーザー名またはユーザーID、プロジェクトID、組織名またはID、イベント名でオンラインレポートのプレビューを絞り込むことができます。 新しい監査イベントのみオプションを使用すると、結果をセキュリティに関連する監査イベントに限定し、ノートブックの操作などの分析追跡イベントを除外できます。このフィルターは、オンラインプレビューとエクスポートされたレポートの両方に適用されます。 「フィルターを適用」をクリックするとプレビューが更新され、「すべてクリア」をクリックするとフィルターが解除されます。
エクスポートされたCSVアーカイブ内では、管理者の利用状況レポートとアプリの利用状況レポートに、すべてのイベントの「クライアントIP」(DataRobotが受信したアドレス。自動イベントの場合はN/A)と「成功しました」(true/false)も追加されます。
コードファースト
Python 3.13がデフォルトのノートブックおよびCodespace環境に
新規に作成されるノートブックおよびCodespaceでは、Python 3.11に代わって、組み込みのPython 3.13環境イメージがデフォルトで使用されるようになりました。このイメージには、Python 3.13、DataRobot Pythonクライアント、および一般的なデータサイエンスライブラリが含まれています。 また、SSH経由でローカルIDEをCodespaceに接続する際にも、このイメージが必要となります。
既存のノートブックおよびCodespaceについては、すでに選択されているイメージが維持されます。 Python 3.11を引き続き使用する場合は、環境タブでそのイメージを選択してください。 セルフマネージド環境の管理者は、values.yaml内でDEFAULT_ENV_IDを設定することで、Python 3.11をクラスターのデフォルトとして復元できます。詳細についてはNotebooksを参照してください。
Python 3.11は、今後のリリースで使用非推奨となります。 DataRobotでは、Python 3.13へのアップグレードをお勧めします。
詳細については、組み込み環境のイメージを参照してください。
APIを使用した名前によるグループ検索
新しいGET /api/v2/directoryEntities/エンドポイントを使用することで、グループに属していなくても、管理者権限を持っていなくても、正確なグループ名でグループを検索できるようになりました。 一致の判定では大文字と小文字が区別されます。
これは、UIではなくCI/CDパイプラインを通じて共有やアクセス権を管理するチームに役立ちます。以前は、一般ユーザーが検索を行った場合、自身がメンバーではないグループについては空のリストが返され、結果がフィルターされたという表示もありませんでした。 現在では、認証済みのユーザーであれば誰でも、既知のグループ名をそのIDに解決し、そのIDを既存の共有エンドポイントで使用することで、ユースケース、デプロイ、およびその他のアセットへのアクセス権をプログラムによってグループに付与できるようになりました。
結果は呼び出し元自身の組織に限定され、グループIDを特定しただけではアクセス権は付与されません。共有エンドポイントでは、引き続き独自の権限設定が適用されます。
サポート終了/移行ガイド
-
The Python 3.11 image will be deprecated in a future release. DataRobotでは、Python 3.13へのアップグレードをお勧めします。詳細については、お知らせを参照してください。
-
Prometheus PushgatewayにおけるKavmonメトリクスのエクスポートは、2027年1月にサポートを終了します。引き続きメトリクスのエクスポートを行うためには、この日付までにOpenTelemetryとの連携に移行する必要があります。 詳細については、Kubernetes Availability Monitorメトリクスのエクスポートに関するインストールガイドのセクションを参照してください。
記載されている製品名および会社名は、各社の商標または登録商標です。 製品名または会社名の使用は、それらとの提携やそれらによる推奨を意味するものではありません。